Le mot de passe a plus de soixante ans et, soyons honnêtes, il n’a jamais été une bonne idée à l’échelle d’Internet. Soit on le choisit simple et il se devine ou se casse en quelques minutes, soit on le choisit costaud et on ne s’en souvient plus, ce qui pousse l’immense majorité d’entre nous à réutiliser le même, ou une variante, sur des dizaines de sites. Il suffit alors qu’un seul de ces sites se fasse pirater et que sa base de données circule pour que tous nos comptes soient exposés. Ajoutez à cela le phishing, ces faux e-mails et faux sites plus vrais que nature qui nous font taper nos identifiants au mauvais endroit, et vous avez la recette des piratages de comptes qui font régulièrement les gros titres. L’industrie a bien tenté de colmater les brèches avec la double authentification, ce code reçu par SMS ou généré par une application, mais ce n’est qu’un pansement : un bon site de phishing sait très bien vous demander ce code dans la foulée du mot de passe et l’utiliser dans la seconde. Les passkeys, ou clés d’accès dans leur traduction officielle française, prennent le problème à la racine. Il n’y a plus de secret à taper, donc plus rien à se faire voler ou soutirer. Poussées par Apple, Google et Microsoft réunis au sein de l’alliance FIDO, elles sont désormais proposées par une bonne partie des services que nous utilisons tous les jours, d’Amazon à PayPal en passant par WhatsApp, Discord ou le PlayStation Network. Pourtant, beaucoup d’utilisateurs cliquent encore sur « Plus tard » quand le site leur propose d’en créer une, faute de comprendre ce qu’ils activent, voire par méfiance : un simple coup de pouce sur le lecteur d’empreinte, ça ne peut quand même pas être plus sûr qu’un bon vieux mot de passe de vingt caractères ? Et pourtant si. Votre serviteur a d’ailleurs sauté le pas il y a plusieurs mois en supprimant purement et simplement le mot de passe de son compte Microsoft, et s’apprête à faire de même partout où c’est possible. Et si vous devez l’expliquer à vos parents lors du prochain repas de famille, retenez simplement ceci : une passkey, c’est l’appareil que vous utilisez déjà, téléphone, tablette ou ordinateur, qui devient la clé de vos comptes, et il suffit de le déverrouiller comme d’habitude pour ouvrir la porte. Dans ce dossier, nous commençons par la théorie, pour comprendre ce qui se passe réellement quand on se connecte avec une passkey et pourquoi c’est à la fois plus sûr et bien plus confortable. Place ensuite à la pratique, avec l’activation pas à pas sur les services les plus populaires, sans oublier les pièges à éviter, car il y en a quelques-uns.
Comment ça marche une passkey ?
Avant de se ruer dans les paramètres de ses comptes, il vaut la peine de comprendre ce qui se cache derrière ce petit mot anglais, car c’est précisément cette compréhension qui dissipe la méfiance. Une passkey n’a rien d’un gadget marketing ni d’un simple mot de passe déguisé : elle repose sur des principes cryptographiques éprouvés depuis des décennies, standardisés par une alliance qui réunit l’essentiel de l’industrie, et appliqués de manière à rendre inopérantes les attaques les plus courantes. Rassurez-vous, pas besoin d’être mathématicien pour suivre, quelques analogies suffisent. Nous verrons comment une passkey fonctionne, quels standards la font vivre, pourquoi elle neutralise le phishing, où elle est stockée, et pourquoi elle est à la fois plus sûre et plus confortable qu’un mot de passe, sans passer sous silence ses limites actuelles.
Clé publique, clé privée : le principe
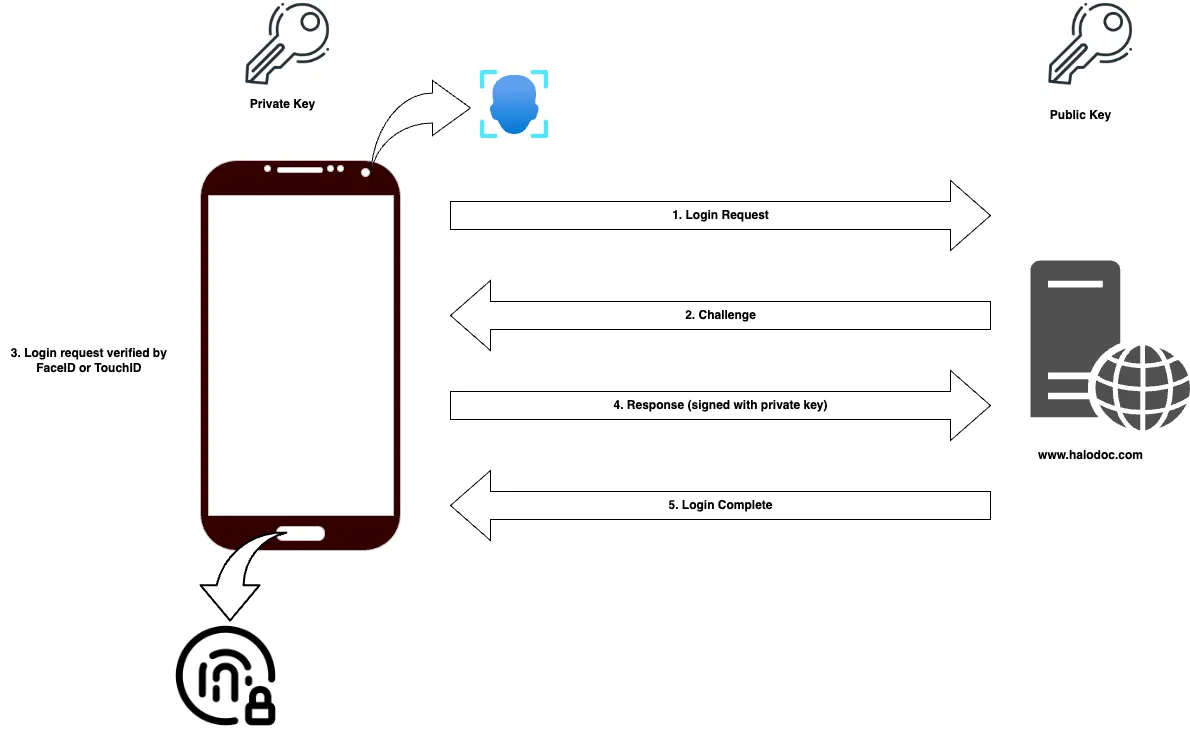
Pour comprendre la révolution, il faut d’abord regarder comment fonctionne un mot de passe classique. Lors de l’inscription, vous choisissez un secret et vous l’envoyez au site, qui en conserve une empreinte (un « hash ») dans sa base de données. À chaque connexion, vous renvoyez ce même secret, le site recalcule l’empreinte et compare. Le problème est double : le secret transite à chaque connexion, et le site en garde une trace qu’un pirate peut récupérer puis tenter de casser. Une passkey repose sur un tout autre mécanisme, la cryptographie asymétrique, celle-là même qui sécurise les connexions HTTPS depuis des décennies. Au moment de créer une passkey, votre appareil génère une paire de clés mathématiquement liées : une clé privée, qui ne quitte jamais votre appareil ou votre gestionnaire, et une clé publique, qui est envoyée au site. La particularité de ce couple, c’est qu’un message signé avec la clé privée peut être vérifié avec la clé publique, mais qu’il est impossible en pratique de retrouver la clé privée à partir de la clé publique. Lors de la connexion, le site vous envoie un défi, une valeur aléatoire à usage unique. Votre appareil le signe avec la clé privée et renvoie la signature, que le site vérifie avec la clé publique qu’il a en stock. Si ça colle, vous êtes connecté. À aucun moment un secret n’a circulé sur le réseau, et comme le défi change à chaque fois, intercepter une signature ne sert à rien. Surtout, le site ne conserve qu’une clé publique, qui porte bien son nom : si sa base de données fuite, les pirates repartent avec des données totalement inexploitables pour se connecter à votre place. Si la cryptographie vous donne mal à la tête, l’analogie avec de vraies clés fonctionne très bien. Imaginez que chaque site installe sur sa porte une serrure fabriquée spécialement pour vous, et que vous gardiez la seule clé capable de l’ouvrir. La clé publique, c’est la serrure : le site la garde, n’importe qui peut l’observer ou même la démonter, cela ne permet pas de fabriquer la clé. La clé privée, c’est la clé elle-même, qui ne quitte jamais votre poche. Avec un mot de passe, au contraire, c’est un peu comme si vous confiiez un double de votre clé au gardien de chaque immeuble où vous entrez, en espérant qu’aucun d’eux ne se la fasse voler. Et comme chaque serrure est unique, on se retrouve vite avec des dizaines de clés, qu’il faut bien ranger sur un porte-clés : c’est exactement le rôle du gestionnaire de passkeys, dont nous reparlons plus loin.
Crypto, chiffrement, cryptage : parlons juste
Le raccourci « crypto » est ici l’abréviation de cryptographie, la science qui étudie les techniques pour protéger des informations, et il est tout à fait correct, même si l’usage l’associe désormais davantage aux cryptomonnaies. En revanche, le mot « cryptage » et le verbe « crypter », pourtant omniprésents, sont des abus de langage que l’Académie française comme l’ANSSI recommandent d’éviter. Le terme juste est « chiffrement » : on chiffre un message avec une clé, et on le déchiffre avec la clé adéquate. « Décrypter » existe bel et bien, mais désigne le fait de retrouver le message sans connaître la clé, autrement dit de casser le chiffrement, ce qui est plutôt le travail d’un attaquant. Crypter reviendrait donc à chiffrer sans clé, ce qui n’a pas de sens. Dernière subtilité, et elle concerne directement notre sujet : lors d’une connexion, une passkey ne chiffre rien du tout, elle signe. La signature numérique utilise la même cryptographie asymétrique, mais son but n’est pas de rendre un message illisible, c’est de prouver qu’il vient bien du détenteur de la clé privée et qu’il n’a pas été modifié. Le défi envoyé par le site reste lisible par tous, seule compte la preuve que c’est bien vous qui l’avez signé.