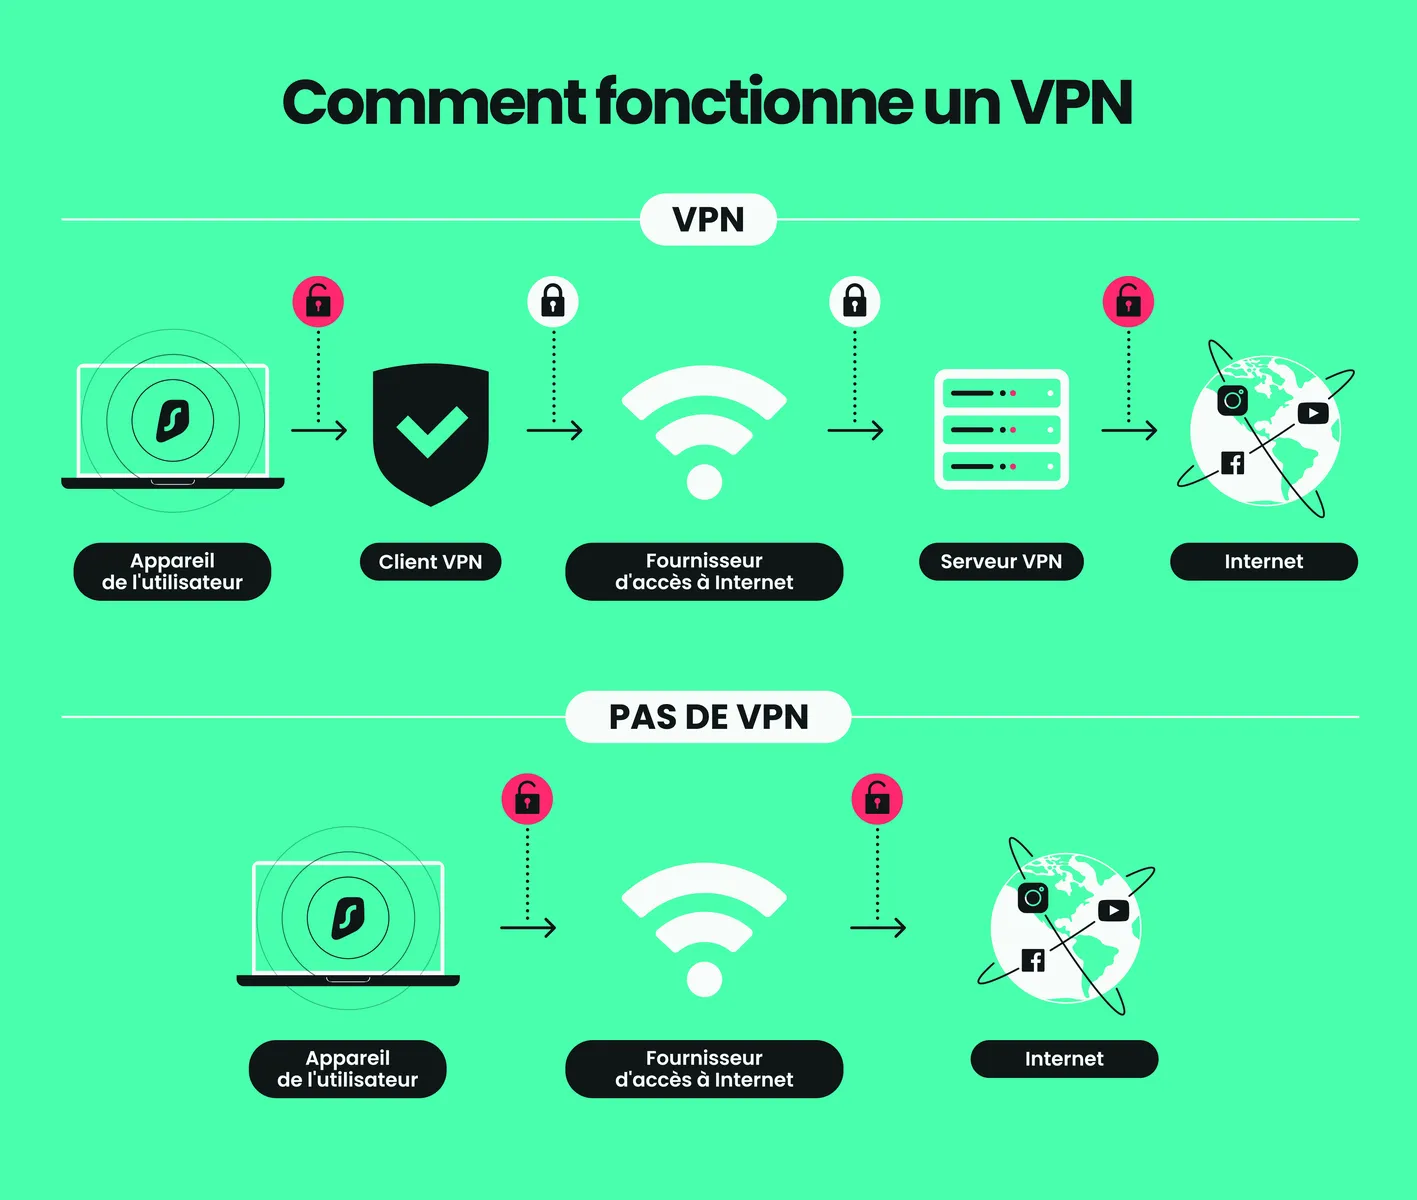
Le monde du VPN a subi une mutation profonde ces dernières années. Pour le grand public, le terme évoque désormais quasi exclusivement des services de « protection de la vie privée » ou de contournement géographique, portés par des campagnes massives sur YouTube (merci NordVPN). Pourtant, le VPN (Virtual Private Network) est à l’origine un outil d’infrastructure pur et dur, né pour permettre aux entreprises d’étendre leur réseau local de manière sécurisée à travers l’Internet public.
C’est ce retour aux sources, magnifié par une simplicité déconcertante, que propose Tailscale. Historiquement, un VPN fonctionnait selon une architecture dite « hub and spoke » (en étoile). Imaginez un serveur central au bureau auquel tous les employés se connectent. Tout le trafic passe par ce point central, ce qui crée des goulots d’étranglement et une latence importante si vous êtes loin du serveur. Tailscale balaie ce vieux paradigme en proposant un réseau « mesh » (maillé). Ici, chaque appareil communique directement avec les autres en pair-à-pair (P2P), sans repasser par un serveur central pour les données.
L’héritage de WireGuard
Au cœur de Tailscale bat le protocole WireGuard. Contrairement aux anciens IPsec ou OpenVPN, lourds et complexes, WireGuard est léger, extrêmement rapide et utilise une cryptographie moderne. Tailscale utilise ce moteur mais lui ajoute une couche d’intelligence : la gestion automatique des clés et la traversée de NAT (Network Address Translation).
En clair, Tailscale s’occupe de faire communiquer vos appareils même s’ils sont derrière des box internet restrictives ou des pare-feu complexes, sans que vous n’ayez jamais à ouvrir le moindre port sur votre routeur. L’un des plus grands défis de l’auto-hébergement est l’accès distant sécurisé. Habituellement, accéder à son NAS Synology depuis l’extérieur implique soit d’utiliser des relais lents comme QuickConnect, soit d’exposer des ports sur internet, ce qui est une invitation ouverte aux pirates.
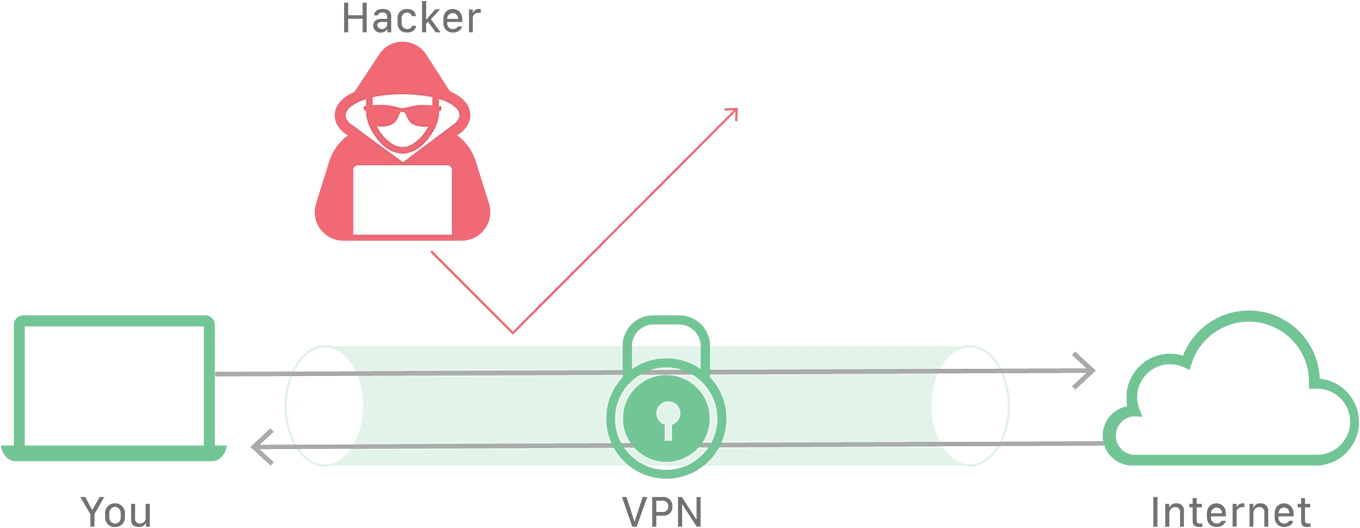
Tailscale crée un tunnel chiffré où vos appareils, qu’ils soient sur votre bureau, dans votre poche ou chez vos parents, agissent comme s’ils étaient branchés sur le même commutateur réseau. Le service repose sur un « plan de contrôle » (coordination) géré par Tailscale, qui met en relation vos machines, tandis que le « plan de données » (vos fichiers, vos flux) reste strictement privé et chiffré de bout en bout entre vos nœuds. Pour les plus exigeants en matière de souveraineté, il existe même Headscale, une version open-source du serveur de coordination que l’on peut auto-héberger pour s’affranchir totalement du cloud de l’entreprise.
Des fonctionnalités qui vont plus loin
Tailscale ne se contente pas de relier des machines. Il propose des outils devenus indispensables aux utilisateurs avancés :
– MagicDNS : il attribue un nom de domaine fixe à chaque appareil (par exemple mon-nas.tailnet-nom.ts.net), permettant de les joindre sans mémoriser d’adresses IP.
– Exit Nodes : vous pouvez décider qu’un de vos PC à la maison serve de « nœud de sortie ». En voyage, vous faites passer tout votre trafic internet par votre connexion domestique, idéal pour sécuriser un Wi-Fi public ou accéder à vos services de streaming locaux depuis l’étranger.
– Taildrop : une alternative à AirDrop qui fonctionne entre tous vos systèmes (Windows vers Android, Linux vers Mac, etc.) pour transférer des fichiers en un clic.
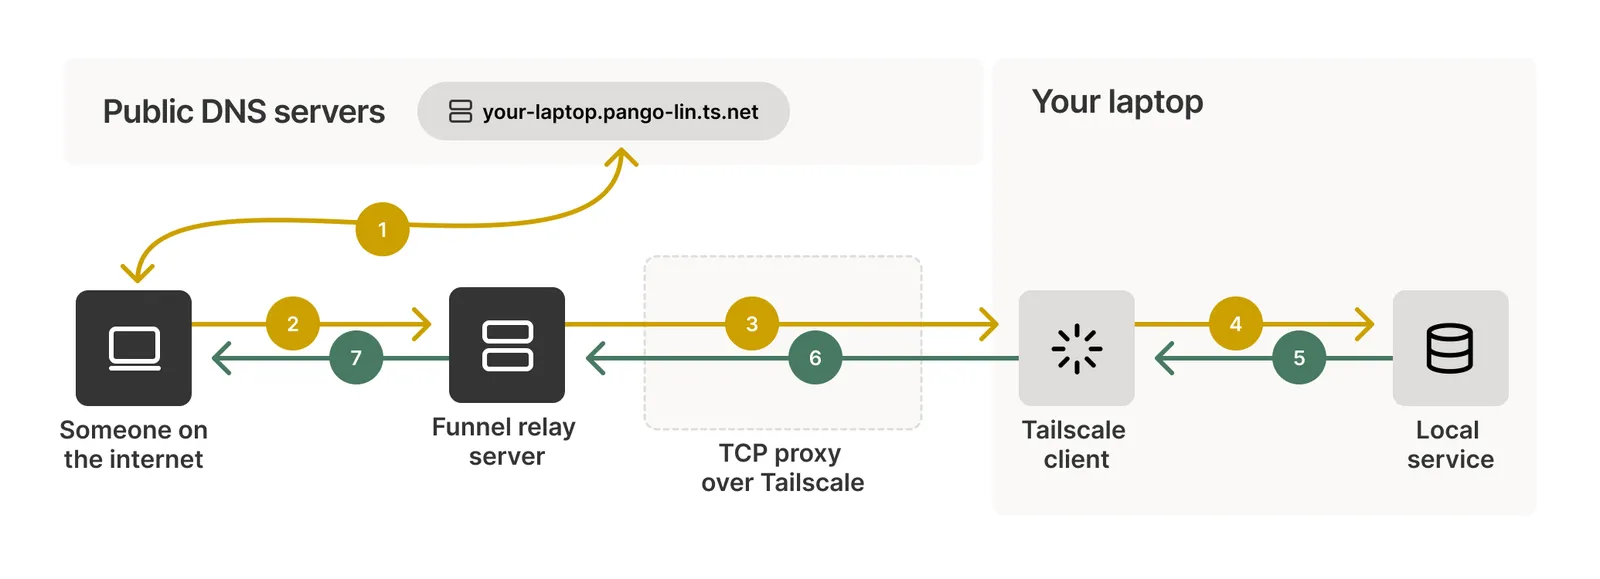
– Tailscale Funnel : permet d’exposer un service local (comme un petit serveur web de test) directement sur le web public avec un certificat HTTPS, sans aucune configuration de reverse proxy.
Bonne nouvelle : le plan gratuit est d’une générosité rare. Il permet d’inviter jusqu’à 6 utilisateurs et de connecter un nombre illimité d’appareils ! C’est largement suffisant pour un foyer technophile complet. Les plans payants, comme le Standard à 8 $ par utilisateur et par mois, visent les besoins de partage plus larges (plus de 6 utilisateurs). Pour les entreprises, les tarifs permettent d’ajouter le SSO (Single Sign-On), des journaux d’audit détaillés et une gestion fine des ACL (Access Control Lists) pour restreindre qui peut accéder à quel serveur dans le réseau.